CLI-Befehle
Der MCP-Server der AI Suite bringt drei Konsolenbefehle mit. Ohne Composer rufst du typo3/sysext/core/bin/typo3 statt vendor/bin/typo3 auf.
| Befehl | Zweck |
|---|---|
| ai-suite-mcp:create-token | Erzeugt ein Token, ohne den OAuth-Ablauf zu durchlaufen. Für Tests, lokale Clients und Automatisierung, nicht für den regulären Betrieb. |
| ai-suite-mcp:cleanup | Räumt abgelaufene OAuth-Daten, Session- und Task-Dateien auf. Produktiv Pflicht. |
| ai-suite-mcp:server | Startet einen lokalen MCP-Server über stdio, siehe Lokaler stdio-Transport. |
Token erzeugen
Der Befehl stellt ein Token direkt aus und umgeht damit den OAuth-Ablauf. Das ist praktisch für Tests und automatisierte Umgebungen, gehört aber nicht in den regulären Betrieb. Für den Alltag ist das Backend-Modul „AI Suite“ unter „MCP“ (in schmaler Ansicht über „Mehr“) der richtige Weg.
--user nimmt die UID oder den Benutzernamen, ohne Angabe gilt UID 1. --client setzt die Client-ID (Standard mcp-inspector). Ohne --scopes erhält das Token alle Scopes, zu denen der Benutzer berechtigt ist. Die Gültigkeit richtet sich nach mcpTokenLifetimeDays.
--workspace=<uid> bindet das Token an einen Workspace. --audience setzt die kanonische Resource-URI, wenn der CLI-Host von der öffentlichen URL abweicht.
vendor/bin/typo3 ai-suite-mcp:create-token --user=1 --workspace=3
vendor/bin/typo3 ai-suite-mcp:create-token --user=1 --audience="<kanonische Resource-URI>"
-
Show larger version
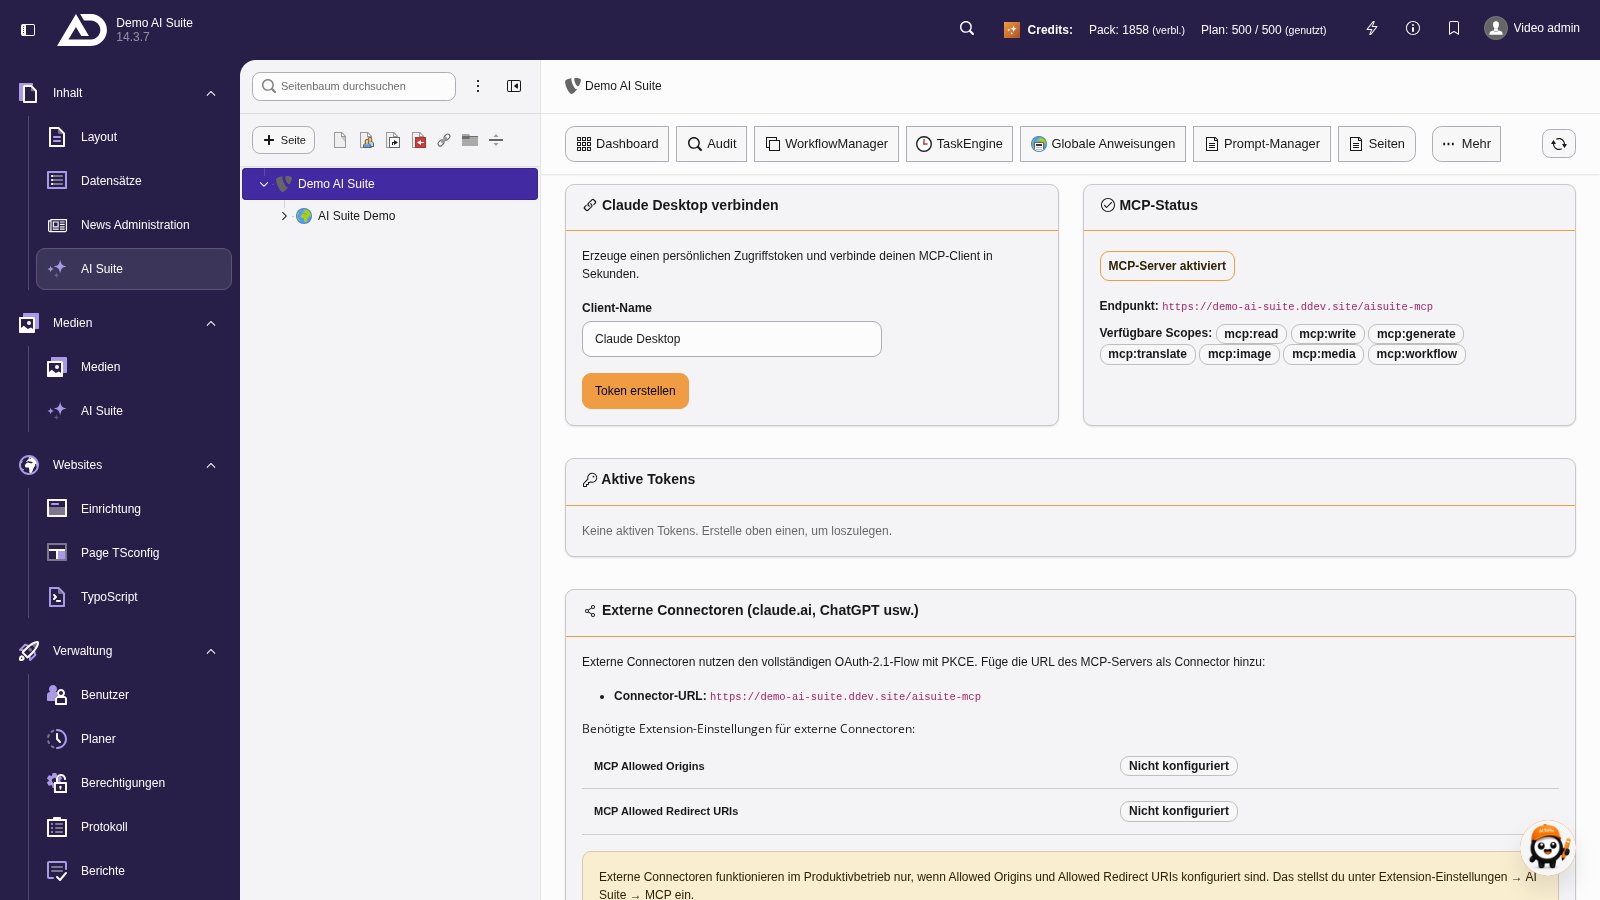
Im Alltag entstehen Tokens nicht auf der Kommandozeile, sondern im Backend-Modul „AI Suite“ unter „MCP“ (passt die Leiste nicht in die Breite, über „Mehr“). Dort erstellt jeder Benutzer sein eigenes Token und sieht seine aktiven Tokens.
Token für einen Backend-Benutzer erzeugen
vendor/bin/typo3 ai-suite-mcp:create-token --user=1
Token mit eingeschränkten Scopes
vendor/bin/typo3 ai-suite-mcp:create-token --user=admin --scopes="mcp:read mcp:write mcp:generate"
Token für einen bestimmten Client
vendor/bin/typo3 ai-suite-mcp:create-token --user=1 --client=claude-code
Aufräumen
Der Befehl entfernt:
- Authorization Codes, die älter als 10 Minuten sind
- Access-Tokens, die seit mehr als 37 Tagen abgelaufen sind (fester Wert, unabhängig von
mcpTokenLifetimeDays) - widerrufene Tokens, die älter als 30 Tage sind. Sie werden endgültig aus
tx_aisuite_oauth_tokensgelöscht, um dem Recht auf Löschung zu entsprechen. Bis dahin bleiben sie als Soft-Delete liegen, damit die Wiederverwendung eines rotierten Refresh-Tokens noch als Diebstahl erkannt werden kann. Danach ist das Signal ohnehin wertlos. - Session-Dateien unter
var/aisuite_mcp_sessions/, die älter sind als das Doppelte vonmcpSessionTimeoutSeconds, mindestens aber eine Stunde (beim Standardwert also eine Stunde) - Task-Dateien unter
var/mcp_tasks/, die älter als 30 Tage sind
Produktiv sollte der Befehl mindestens stündlich laufen, per Planer oder per System-Cron. Läuft er nicht, wächst die Tabelle der Authorization Codes unbegrenzt, die Verzeichnisse für Sessions und Tasks laufen voll, und abgelaufene Tokens sammeln sich an. Auf Installationen mit vielen gleichzeitigen Benutzern lohnt ein Blick auf die Zeilenzahl in tx_aisuite_oauth_tokens. Wächst sie schneller, als aufgeräumt wird, hilft ein kleinerer Wert für mcpTokenLifetimeDays.
-
Show larger version
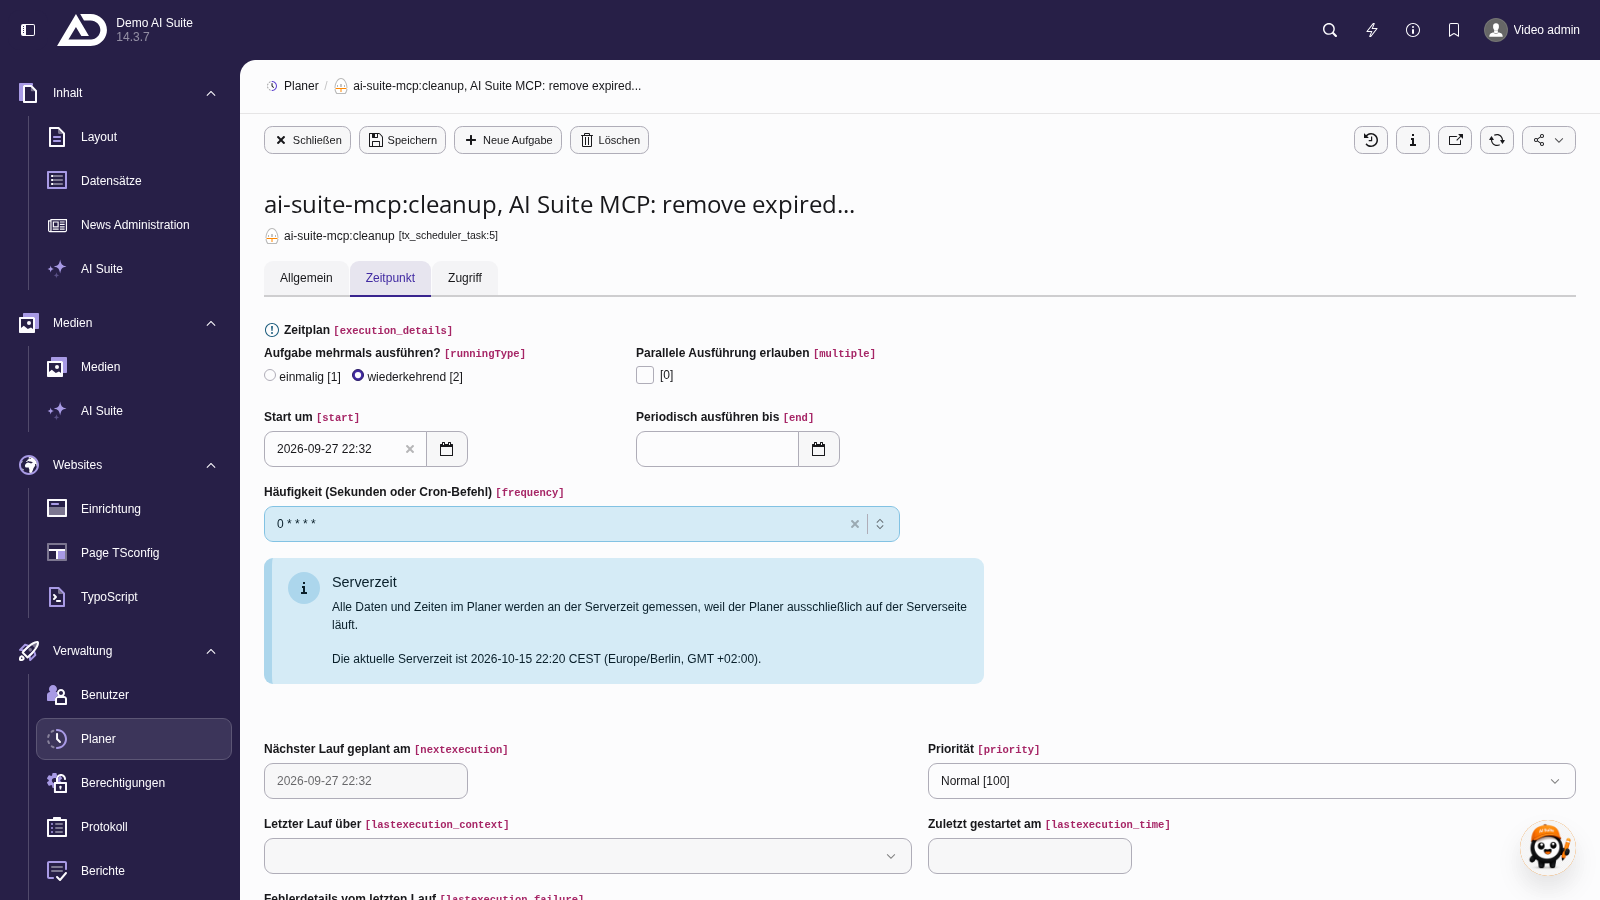
Im Planer läuft ai-suite-mcp:cleanup als wiederkehrende Aufgabe. Unter Zeitpunkt legen wir die Häufigkeit fest, hier stündlich mit dem Cron-Ausdruck 0 * * * *.
Abgelaufene Daten aufräumen
vendor/bin/typo3 ai-suite-mcp:cleanup